
Analyses Frameworks d'agents et automatisation
Les serveurs MCP qui touchent le monde physique : ce qui sépare le modèle des moteurs
Par ReviewRamble editors ·
Une mauvaise réponse d'un chatbot vous coûte une relecture. Un mauvais appel d'outil d'un agent relié à un robot, un drone ou un relais sur le secteur coûte quelque chose que l'on peut toucher. Un petit groupe de serveurs MCP permet désormais à un modèle de faire tourner des moteurs, piloter des aéronefs, allumer des radiateurs, flasher des cartes électroniques et regarder à travers des caméras. Nous en avons lu onze, et la question utile est la même pour chacun : qu'est-ce qui se trouve, exactement, entre le modèle et le matériel.
Notre article précédent sur les serveurs MCP qui pilotent de vrais logiciels traitait d'agents qui manipulent des programmes de bureau comme KiCad et QGIS. Celui-ci porte sur des serveurs dont les erreurs sortent de l'écran. Tous les chiffres viennent de nos tests, qui ont lu le code et la documentation de chaque projet ; nous n'avons branché aucun d'eux sur du matériel.
Où peut se trouver la protection
Le Model Context Protocol donne au modèle des outils nommés et rien de plus. Qu'un appel soit vérifié dépend de quatre endroits : le code du serveur lui-même, l'appareil ou la pile logicielle derrière lui, le client qui peut vous demander votre accord avant de lancer un outil, et le réseau, qui décide qui d'autre peut joindre le serveur. Beaucoup de serveurs ne mettent aucune vérification dans leur propre code et laissent le travail aux trois autres. Certains marquent leurs outils avec l'annotation MCP destructiveHint, que certains clients transforment en demande d'approbation et que d'autres ignorent.
Le réseau compte autant que le code. Un serveur en stdio ne parle qu'au programme qui l'a lancé. Un serveur en HTTP ouvre un port, et le réglage de transport décide si ce port écoute seulement sur votre propre machine (127.0.0.1) ou sur tous les réseaux auxquels elle est reliée (0.0.0.0).
Robots et drones
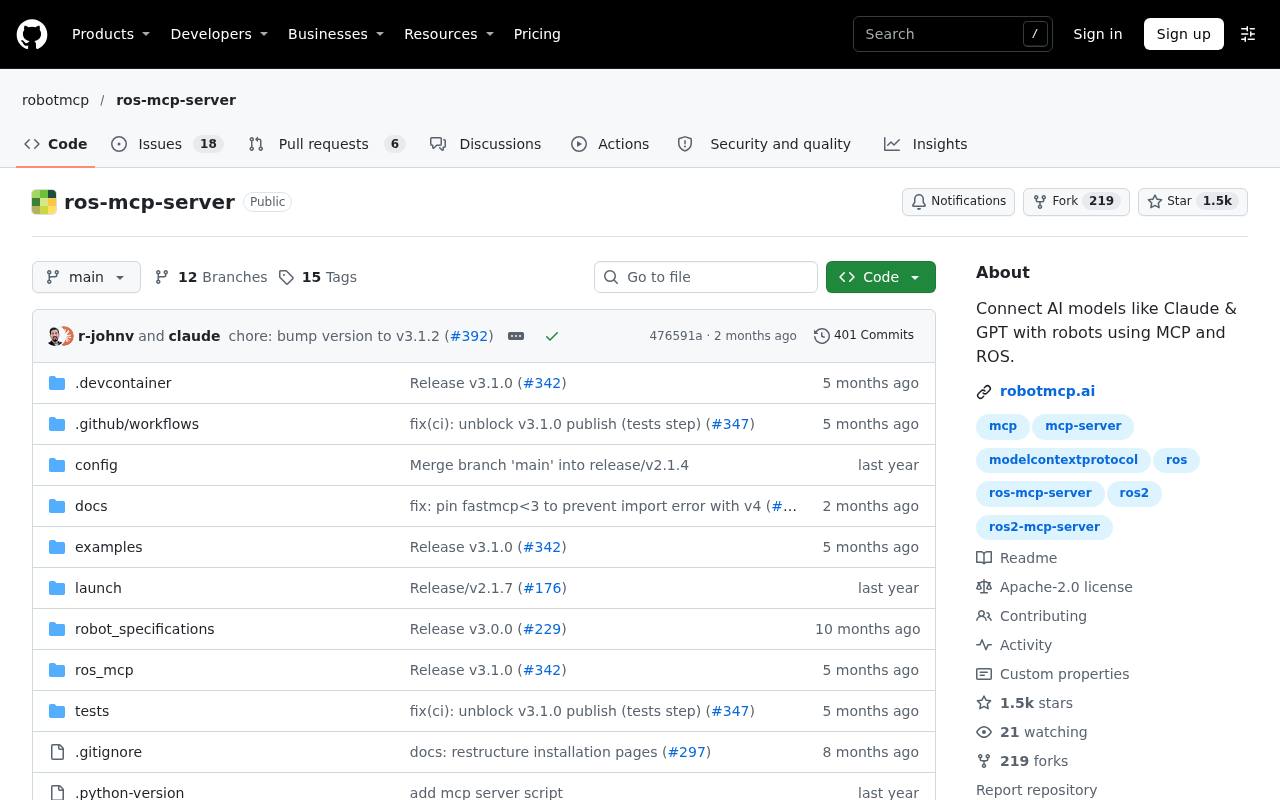
- ROS MCP Server (3.9) est le pont le plus utilisé vers les robots ROS, avec environ 1 527 étoiles et 31 outils pour les topics, services, actions et paramètres sous ROS 1 et ROS 2. Il peut envoyer une commande de vitesse à /cmd_vel pendant un nombre de secondes donné et atteindre pinces, bras et piles de navigation. Le serveur n'a ni liste de topics autorisés, ni limite de vitesse ou d'espace de travail, ni étape de confirmation ; sa seule protection est l'annotation destructiveHint, et connect_to_robot laisse le modèle changer l'adresse IP à laquelle il parle. rosbridge ouvre le port 9090 sur le robot, sans authentification dans le guide d'installation. Le serveur utilise stdio par défaut, son mode HTTP écoute sur 127.0.0.1:9000 sauf si vous passez --host 0.0.0.0 et n'a d'authentification dans aucun cas, et le guide ChatGPT le place derrière un tunnel ngrok public avec le connecteur réglé sur No authentication.
- DroneServer (3.7) pilote des aéronefs ArduPilot et PX4 par MAVLink avec 98 outils, et possède la couche de sécurité la plus soignée du groupe. Chaque outil passe par un garde ; les outils critiques comme kill_motors renvoient un jeton à usage unique et ne s'exécutent qu'à un second appel qui le cite, lié à l'outil et à ses arguments et valable 60 secondes. Par défaut, l'altitude est plafonnée à 120 m, la vitesse à 20 m/s et la distance à 1 000 m du point de départ, et les clients sans clé d'API ne reçoivent que la télémétrie. Les bords sont plus faibles : l'hôte HTTP vaut 0.0.0.0 par défaut si vous ne copiez pas le .env d'exemple, les préconditions sont considérées comme remplies quand la télémétrie est illisible, et une seule variable désactive toute la couche. Ses auteurs disent ne l'avoir testé qu'en simulation.
- stackchan-mcp (3.8) donne à un agent le robot de bureau StackChan de M5Stack : deux servos de cou, une caméra, un micro, un haut-parleur et 12 LED, à travers 30 outils. L'enjeu physique est faible, et les limites sont pourtant réelles. La passerelle refuse les angles de tête hors de -90 à 90 degrés en lacet et de 5 à 85 degrés en tangage, et le firmware borne de nouveau le tangage à chaque écriture vers le servo. Les mises à jour du firmware par Wi-Fi sont vérifiées par SHA-256, avec un emplacement de retour arrière. Le point faible est le réseau : le côté tourné vers le robot écoute sur 0.0.0.0, ports 8765 et 8766, et accepte n'importe quel client tant que STACKCHAN_TOKEN n'est pas défini.
- Bagel (4.1) figure ici comme contrepoint. Il lit les bags ROS, les journaux de vol PX4, ArduPilot et Betaflight, les captures CAN et les flux en direct de rosbridge ou MQTT, et il ne peut rien faire bouger : ses connexions en direct s'abonnent et ne publient jamais. Le SQL du modèle tourne sur une connexion DuckDB verrouillée, sans accès aux fichiers ni au réseau. Son point d'accès HTTP n'a pas d'authentification ; il écoute par défaut sur 127.0.0.1:8000, et sa politique de sécurité demande de le traiter comme le socket d'une base de données.
Maison et caméras
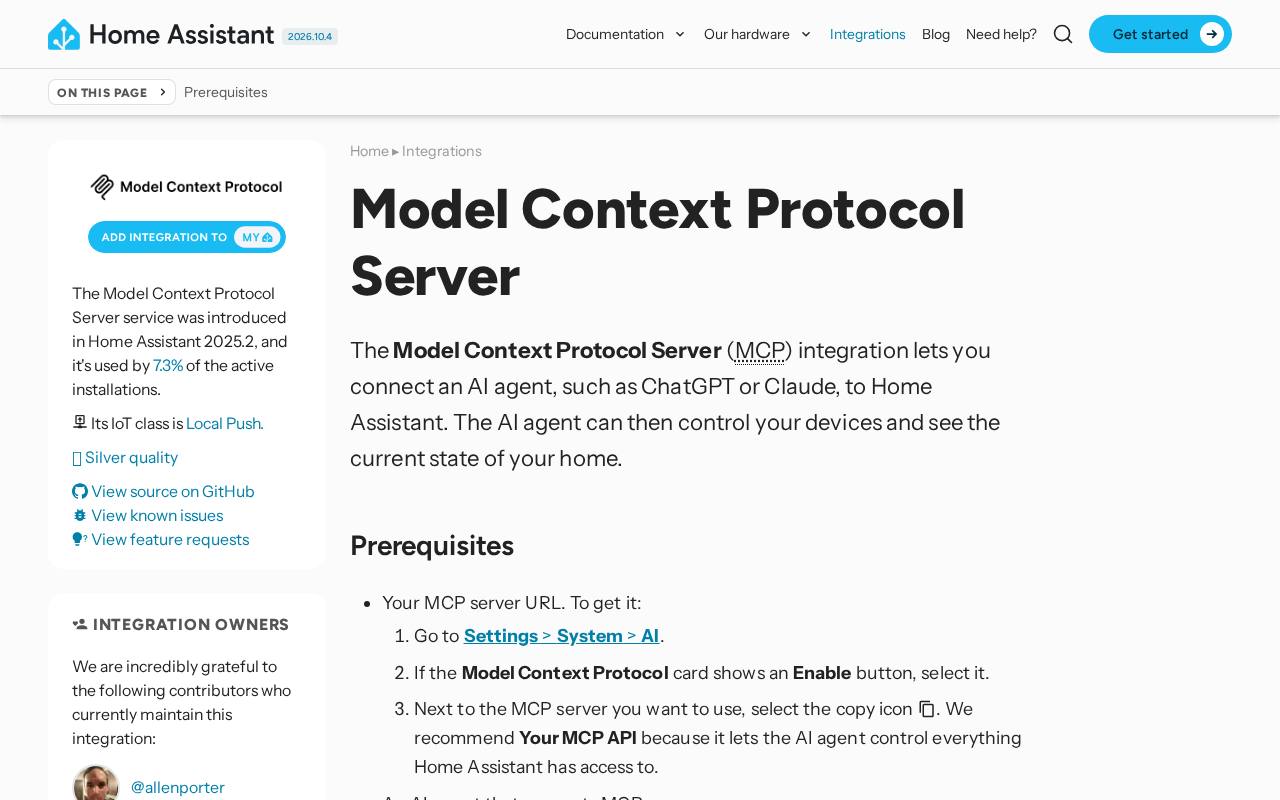
- Le serveur MCP intégré à Home Assistant (4.3) ne contrôle que les entités que vous avez exposées à Assist, l'assistant vocal, et connecte les clients avec OAuth 2.0 et PKCE. Deux réglages par défaut sont lâches : il expose toutes les API LLM, y compris celles ajoutées plus tard, et l'agent agit avec un compte administrateur. Une option lecture seule a été fusionnée en octobre et documentée pour la prochaine version. Les clients dans le cloud, Claude Desktop compris, ont besoin que votre instance soit joignable depuis Internet.
- HA-MCP (4.4) est le serveur communautaire qui réécrit votre configuration Home Assistant, avec 86 outils et un jeton administrateur. Par ha_call_service, il peut appeler n'importe quel service, donc ouvrir des serrures, lever une porte de garage ou désarmer une alarme, et il peut renvoyer des images de caméra. Ses protections sont un Read Only Mode, le suffixe de connexion /readonly, la désactivation outil par outil, des règles d'approbation et des sauvegardes automatiques avant chaque modification. Par défaut, l'URL de connexion est elle-même l'identifiant, donc quiconque la possède contrôle la maison, et le README précise que la lecture seule est un mode, pas un secret plus faible.
- Google Home MCP Server (3.6) est le point d'accès hébergé de Google, en accès anticipé aux États-Unis pour les abonnés Premium Advanced à 20 $ par mois. Cinq de ses sept outils ne font que lire ; run_home_actions envoie des commandes et save_automation écrit des automatisations qui continuent de tourner après la conversation. Google dit que le serveur applique des limites de débit et bloque les actions sensibles, en citant l'ouverture des serrures, mais ne publie ni les limites ni la liste complète. Il n'y a pas de port local, puisqu'il tourne dans le cloud de Google.
- Sonoff MCP Server (2.9) commute des relais Sonoff et règle des thermostats via le cloud eWeLink, avec cinq outils. Un relais peut alimenter une lampe, un radiateur ou une pompe, donc switch_device a les conséquences de ce qui y est branché. La connexion se fait en OAuth avec PKCE, mais contre un seul identifiant client et un seul secret partagés, et la MCP_API_KEY facultative n'expire jamais. Il n'y a ni utilisateurs, ni portées, ni outils en lecture seule ; qui détient le secret contrôle tous les appareils du compte.
- openskycam (3.7) permet à un agent de parcourir les enregistrements d'une caméra tournée vers le ciel, de lancer des flux de détection et de déployer des modèles. Sa conception des clés est soignée : aucune clé ne peut créer de clés, les clés Agent peuvent être limitées à certaines caméras, les suppressions exigent un aperçu puis un second appel de confirmation, et chaque appel d'outil est journalisé. Il manque une clé en lecture seule, si bien qu'une clé couvrant toutes les caméras peut appeler n'importe quelle route, suppressions et déploiement de modèles compris. Un serveur stdio distinct peut modifier la plupart des réglages des caméras Dahua.
L'établi d'électronique
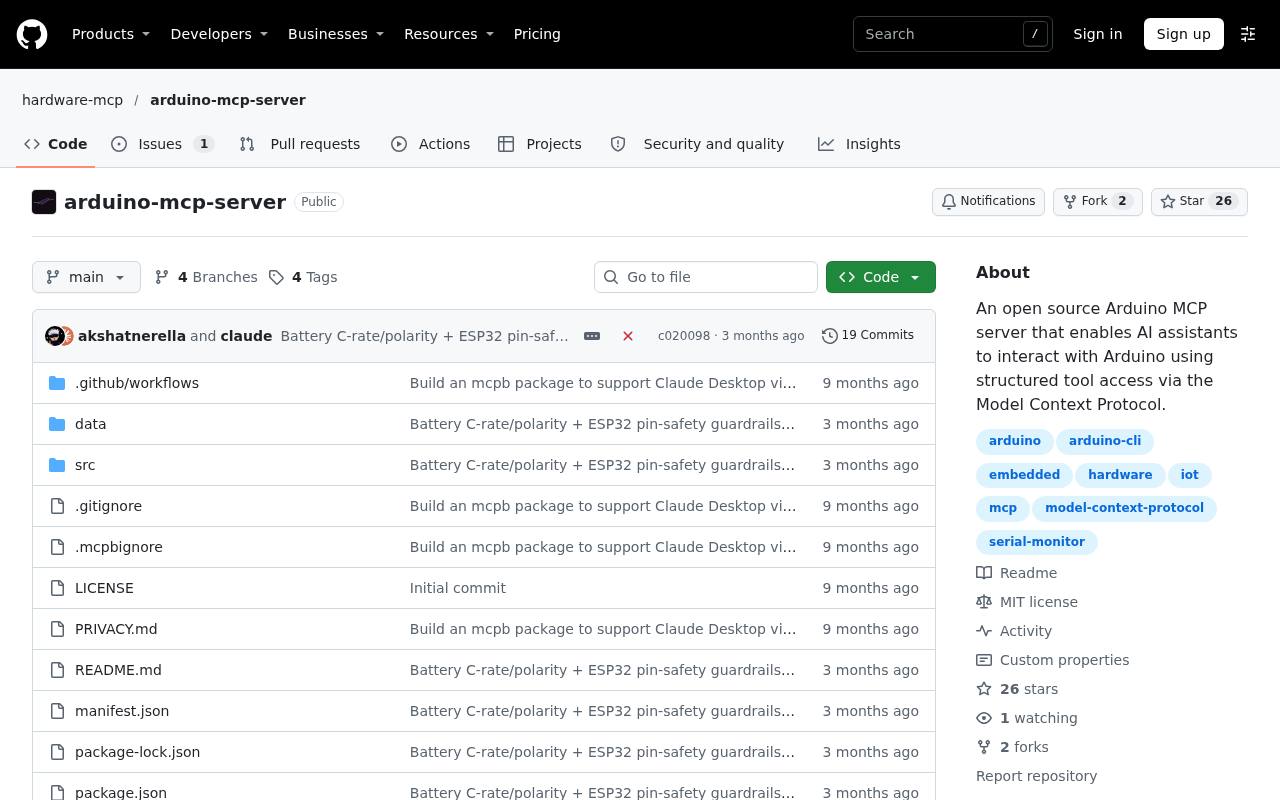
- Arduino MCP Server (3.7) enveloppe arduino-cli pour compiler, flasher et dialoguer en série, et place une vérification de sécurité avant les téléversements et les écritures série. Une carte inconnue est refusée avec BOARD_UNKNOWN, et des informations de câblage, d'alimentation ou de batterie qui semblent dangereuses le sont avec SAFETY_PREFLIGHT_BLOCKED. Deux limites comptent : la référence des broches couvre 10 cartes sur la branche principale mais seulement 5 dans npm 0.2.8, et la vérification raisonne sur le câblage que décrit l'agent, pas sur celui de votre établi. L'option unsafeSkipPreflight=true permet de la contourner. Il tourne en stdio et n'ouvre aucun port.
- Scope MCP (3.3) permet à un agent de régler un oscilloscope Keysight ou Agilent, de mesurer et de capturer son écran, avec 17 outils. Il ne modifie que les réglages de l'oscilloscope et ne peut pas agir sur le circuit mesuré, donc le pire appel erroné fait perdre un réglage de déclenchement, et il n'y a pas de confirmation avant l'autoscale. Il tourne en stdio, n'ouvre aucun port et n'a été testé que sur un modèle, le MSOX2024A.
Le schéma en un tableau
| Serveur | Protection dans son propre code | Réseau et accès par défaut | Note |
|---|---|---|---|
| ROS MCP Server | Aucune hormis les annotations d'outils | stdio ; port 9090 de rosbridge sans authentification | 3.9 |
| DroneServer | Niveaux, jetons de confirmation, enveloppe de vol, géorepérage | HTTP sur 0.0.0.0 sans le .env d'exemple | 3.7 |
| stackchan-mcp | Bornes d'angle des servos dans la passerelle et le firmware | 0.0.0.0, ouvert tant qu'aucun jeton n'est défini | 3.8 |
| Bagel | Lecture seule par conception, SQL isolé | 127.0.0.1:8000, sans authentification | 4.1 |
| Home Assistant MCP Server | Réglages d'exposition d'Assist | OAuth 2.0 avec PKCE | 4.3 |
| HA-MCP | Mode lecture seule, règles d'approbation, sauvegardes | L'URL secrète est l'identifiant | 4.4 |
| Google Home MCP Server | Serrures bloquées, limites de débit | Hébergé, OAuth | 3.6 |
| Sonoff MCP Server | Aucune | Un seul secret partagé pour tous les appareils | 2.9 |
| openskycam | Clés par caméra, suppressions confirmées, journal d'audit | Clé bearer, pas de type lecture seule | 3.7 |
| Arduino MCP Server | Vérification électrique avant les téléversements | stdio, aucun port | 3.7 |
| Scope MCP | Aucune ; réglages seulement | stdio, aucun port | 3.3 |
Avant de brancher quoi que ce soit
- D'abord le simulateur. ROS MCP Server fournit un exemple Turtlesim sous Docker et fonctionne avec Gazebo et Isaac Sim ; DroneServer tourne face à ArduPilot SITL sous Docker. Faites passer chaque nouveau prompt par là avant qu'il n'atteigne un moteur. Quand il n'existe pas de simulateur, comme pour StackChan, commencez avec du matériel qui pardonne les erreurs.
- La lecture seule quand elle existe. La connexion /readonly de HA-MCP, la future option lecture seule de Home Assistant et la conception en lecture seule de Bagel répondent à la plupart des questions d'état. Pour Google Home, refuser l'approbation de run_home_actions dans le client cantonne l'agent à la lecture.
- Des identifiants restreints. Donnez à l'agent la clé la plus étroite que le serveur accepte : une clé Agent limitée à une caméra dans openskycam, une clé de télémétrie ou de contrôle dans DroneServer, un compte sans droits d'administrateur pour le serveur intégré de Home Assistant, et le compte administrateur local dédié que le README de HA-MCP recommande plutôt que le vôtre. Quand un seul secret contrôle tout, comme avec Sonoff MCP Server, gardez les charges critiques hors de ce compte. Notre entrée de glossaire sur les permissions des agents explique comment limiter ce qu'un agent trompé ou manipulé peut atteindre.
- Écouter sur localhost. Vérifiez chaque port en écoute avant la première utilisation. Réglez l'hôte de DroneServer sur 127.0.0.1 ou sur une adresse de tailnet privé, définissez STACKCHAN_TOKEN sur le robot et sur la passerelle, gardez le préfixe 127.0.0.1 de Bagel, et ne placez jamais un serveur de robot derrière un tunnel public sans authentification. Un réseau isolé pour le robot vaut encore mieux, la même idée qu'un bac à sable pour agents.
- Une personne confirme chaque action physique. Tout ce qui bouge, commute le secteur ou flashe un firmware devrait attendre un humain dans la boucle. Notre enquête qui appuie sur oui montre où se trouve vraiment cette demande et lesquelles peuvent être désactivées, et c'est pourquoi le jeton côté serveur de DroneServer mérite d'être copié. Gardez aussi un arrêt physique à portée de main : le guide de DroneServer lui-même classe son arrêt logiciel comme le plus faible de quatre.
Le hic : même la meilleure protection de cette liste vérifie ce que dit le modèle, pas ce qui se passe dans le monde. Arduino MCP Server se fie au câblage que décrit l'agent, les préconditions de DroneServer sont considérées comme remplies quand la télémétrie se tait, et le mode lecture seule de HA-MCP partage son secret avec l'accès complet. La plupart de ces projets sont jeunes, plusieurs n'ont qu'un mainteneur, et DroneServer, le plus soigné de tous, n'a été testé qu'en simulation, de l'aveu même de ses auteurs.
Notre avis : traitez un serveur MCP pour du matériel comme un atelier traite un nouvel apprenti. Il peut faire du vrai travail dès le premier jour, mais il commence sur les chutes, ne détient jamais la seule clé, et quelqu'un reste près du gros bouton rouge jusqu'à ce qu'il ait gagné la confiance. Les serveurs qui intègrent cette surveillance dans leur propre code, DroneServer, Arduino MCP Server et openskycam, montrent que c'est possible ; pour les autres, la couche de sécurité, c'est vous.