
Analysen Agenten-Frameworks und Automatisierung
Lage der MCP-Server, Q4 2026: meist gehostet, meist Einzelstücke
Von Sheela ·
Die MCP-Registry ist zu einem Verzeichnis gehosteter Endpoints von Anbietern geworden, die einen einzigen Server eintragen, und die meisten ihrer Einträge haben sich in den letzten 90 Tagen geändert. Unsere 78 Testberichte zeigen ein zweites Ergebnis, das die Registry nicht zeigen kann: Die Risiken stecken in den Voreinstellungen, mit eingeschalteter Telemetrie, offenem Schreibzugriff und Dutzenden Tools, die in den Kontext des Modells geladen werden.
Dies ist die erste Ausgabe einer vierteljährlichen Studie. Sie wird jedes Quartal unter dieser Adresse mit derselben Methode aktualisiert, damit sich die Zahlen über die Zeit vergleichen lassen.
Was wir gezählt haben
Die Einträge wurden am 22. Oktober 2026 aus der offiziellen MCP-Registry (über ihre öffentliche API) gesammelt. Wir haben die jeweils neueste aktive Version jedes Servers mit Beschreibung und https-Adresse behalten und Einträge verworfen, die einen unserer Testberichte doppeln. Übrig blieben 7.367 Server. Jede Zahl unten stammt aus scripts/study-mcp.js, das diese Einträge und unsere Testberichtsdateien liest und die Zahlen ausgibt; die Ausgabe des nächsten Quartals führt dasselbe Skript aus.
Eine Einschränkung prägt alles Folgende. Die Registry liefert Server in der Reihenfolge der Namespaces, und unser Sammler hörte nach 20.000 Registry-Einträgen auf, bei Namespaces, die mit com.hem beginnen. Diese Ausgabe deckt daher jeden Namespace von ac. bis com.hem ab und keinen danach, auch nicht io.github.*, das Entwickler nutzen, wenn sie sich über ein GitHub-Konto statt über eine Domain verifizieren. Betrachte die Anteile als Beschreibung dieses Ausschnitts. Die Ausgabe für Q1 2027 wird die ganze Registry abdecken, und der Unterschied wird berichtet.
Meist gehostet, meist Anbieter mit nur einem Server
Von den 7.367 Servern nennen 6.875 (93,3%) einen gehosteten Endpoint und 492 (6,7%) sind Pakete, die du selbst betreibst. Nur 2.865 (38,9%) verlinken ein Quell-Repository, bei den meisten Einträgen gibt es also keinen Code zu lesen. Der Anteil gehosteter Server könnte überzeichnet sein. Die über GitHub verifizierten Namespaces, die uns fehlen, sind die, in denen einzelne Entwickler veröffentlichen, und ein Entwickler liefert eher ein Paket aus, als einen Server zu betreiben; die vollständige Zählung im nächsten Quartal wird das klären.
Die Veröffentlichung verteilt sich dünn. Der Ausschnitt hat 5.855 Anbieter, und 5.568 von ihnen (95,1%) tragen genau einen Server ein; diese Einzeleinträge machen 75,6% aller Einträge aus. Die zehn größten Anbieter stehen für 763 Server, also 10,4%. Es sind nicht die Unternehmen, die man erwarten würde. Smithery, ein Hosting-Dienst, führt 211 Server, deren Registry-Einträge zuletzt zwischen September 2025 und Januar 2026 aktualisiert wurden. Die 125 Server von Wishpool für Zahlungen und Rechnungsstellung, Land für Land, wurden alle innerhalb derselben drei Tage im Juli 2026 zuletzt aktualisiert. A2AWire führt 119 Server für Zahlungen und Nachrichten zwischen Agenten, und getvda führt 95 mit generischen Namen wie „Auth Token MCP Service“.
Die Registry bewegt sich schnell. 3.049 Einträge (41,4%) wurden im Oktober aktualisiert, bis zum 22., und 3.643 (49,5%) in den 30 Tagen vor der Erfassung. 5.743 (78,0%) haben sich binnen 90 Tagen geändert, und nur 248 (3,4%) blieben über ein Jahr unberührt; die ältesten stammen vom September 2025, als die Registry eröffnet wurde. Ein Aktualisierungsdatum misst Aktivität in der Registry, nicht Pflege. Eine neue Version zu veröffentlichen frischt es auf, und eine Massenneuveröffentlichung frischt Hunderte Einträge auf einmal auf, ohne dass jemand einen Bug behebt.
Kategorien
Wir sortieren Einträge mit Schlagwortregeln, die auf Name und Beschreibung jedes Servers angewendet werden, in unsere zehn MCP-Kategorien. Fast die Hälfte passt zu keiner Regel, was ebenso viel darüber sagt, wie vage Server sich beschreiben, wie über unsere Regeln.
| Kategorie | Server | Anteil | Gehostet |
|---|---|---|---|
| Nicht zugeordnet | 3.463 | 47,0% | 94,2% |
| Suche und Wissen | 883 | 12,0% | 95,1% |
| Finanzen und Handel | 737 | 10,0% | 95,4% |
| Entwicklung | 610 | 8,3% | 86,1% |
| Design und Medien | 548 | 7,4% | 92,2% |
| Produktivität | 365 | 5,0% | 94,2% |
| Kommunikation | 271 | 3,7% | 95,6% |
| Cloud und Infrastruktur | 222 | 3,0% | 91,4% |
| Browser und Web | 140 | 1,9% | 87,9% |
| Daten und Datenbanken | 128 | 1,7% | 85,9% |
Dass Finanzen und Handel die Entwicklerwerkzeuge zahlenmäßig übertreffen, ist die Überraschung. Ein Teil davon sind Zahlungen durch Agenten: 355 Einträge (4,8%) erwähnen x402, USDC, Krypto, Blockchain, eine Wallet oder Stablecoins. Die Kategorien, in denen sich lokale Pakete halten, Entwicklerwerkzeuge und Datenbanken, sind die, in denen der Server deine Dateien oder dein Netzwerk braucht.
Was die 78 getesteten Server zeigen
Unsere Testberichte sind keine Zufallsstichprobe. Wir haben Server gewählt, die weit verbreitet sind oder etwas Besonderes tun, daher neigen sie zu etablierten Anbietern: 57 stammen von Anbietern (73,1%), 14 aus der Community und 7 sind die Referenzserver, die noch im eigenen Repository des MCP-Projekts gepflegt werden. Sie sind auch häufiger lokal als der Registry-Ausschnitt: 41 bieten sowohl einen lokalen als auch einen gehosteten Transport, 23 sind nur gehostet und 14 laufen nur auf deinem Rechner.
| Authentifizierung | Getestete Server |
|---|---|
| OAuth angeboten | 40 (51,3%) |
| Für die Grundnutzung keine nötig | 25 (32,1%) |
| Nur API-Key, Token oder Zugangsdaten | 13 (16,7%) |
OAuth ist für gehostete Server zur Norm geworden. Alle 23 nur gehosteten Server bieten es an, und 38 der 57 Anbieterserver tun es. Alle 25, die keine Authentifizierung brauchen, können auf deinem eigenen Rechner laufen, und darunter sind alle sieben Referenzserver, etwa Filesystem und Git.
Sicherheitshinweise häufen sich in lokalen HTTP-Modi und in den Schutzmechanismen
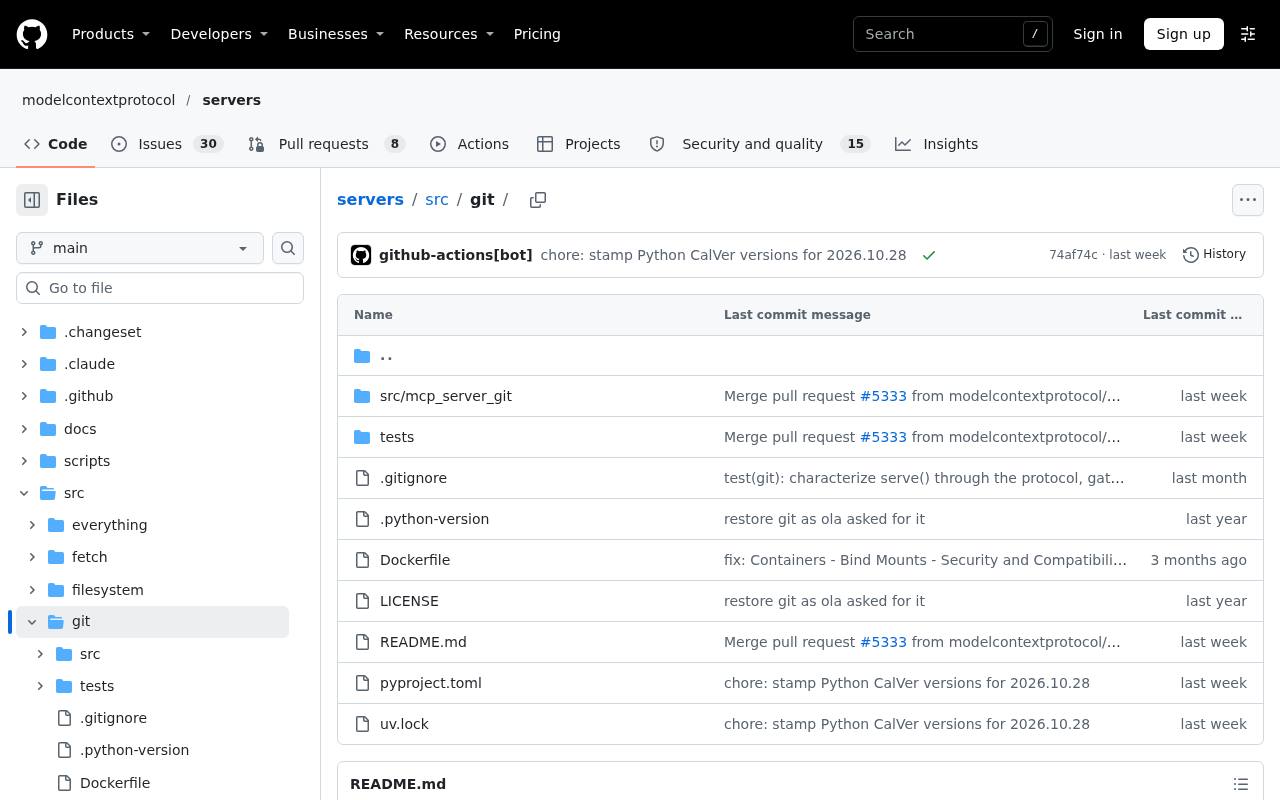
Elf Testberichte nennen veröffentlichte Sicherheitshinweise. Die schlimmsten betreffen keine gehosteten Server. Todoist hatte eine kritische DNS-Rebinding-Lücke in seinem optionalen lokalen HTTP-Server, sodass eine bösartige Website darüber Aufgaben schreiben und löschen konnte. n8n-mcp führt seit Mai 2026 15 Sicherheitshinweise, einen davon kritisch, die meisten in seinem mandantenfähigen HTTP-Modus, und Serena hatte 2026 drei, die jeweils in Codeausführung mündeten. Zwei hebelten den Sicherheitsschalter selbst aus: Der Nur-Lesen-Modus von DBHub ließ sich bei MySQL und MariaDB umgehen, und das awslabs-Repository hinter den älteren Servern von AWS veröffentlichte im September 2026 eine kritische Umgehung des Nur-Lesen-Modus in seinem Postgres-Server.
Telemetrie ist oft an, bis du sie abschaltest
Zehn Testberichte fanden Telemetrie oder Nutzungsmeldungen standardmäßig aktiviert, darunter Azure, MongoDB, Chrome DevTools und Grafana. Zwei gehen über Nutzungszahlen hinaus. Die veröffentlichten Builds von Shopify senden Nutzungsereignisse, die Tool-Eingaben enthalten können, und n8n-mcp sammelt bereinigte Workflow-Strukturen, um Modelle zur Workflow-Generierung zu trainieren. Das README von Blender MCP nennt die Telemetrie Opt-in, doch standardmäßig wird ein anonymer Nutzungsdatensatz gesendet.
Nur-Lesen-Modi gibt es, mit Bedingungen
Vierzehn Testberichte dokumentieren einen Nur-Lesen-Schalter, und fünf sagen, der Server habe keinen: Asana, Cloudflare, Heroku, PayPal und Redis, dessen README stattdessen auf einen Datenbanknutzer mit reinen Leserechten verweist. Die Schalter, die es gibt, haben oft Bedingungen. Der Nur-Lesen-Modus von AWS funktioniert nur über seinen SigV4-Proxy, nicht über OAuth. Das Flag von monday.com ist nur für den lokalen Server dokumentiert und lässt sich nicht mit seinen dynamischen Tools kombinieren. Linear und Supabase machen es richtig, mit einem eigenen Nur-Lesen-Endpoint beziehungsweise einem Postgres-Nutzer mit reinen Leserechten.
Die Zahl der Tools wächst weiter
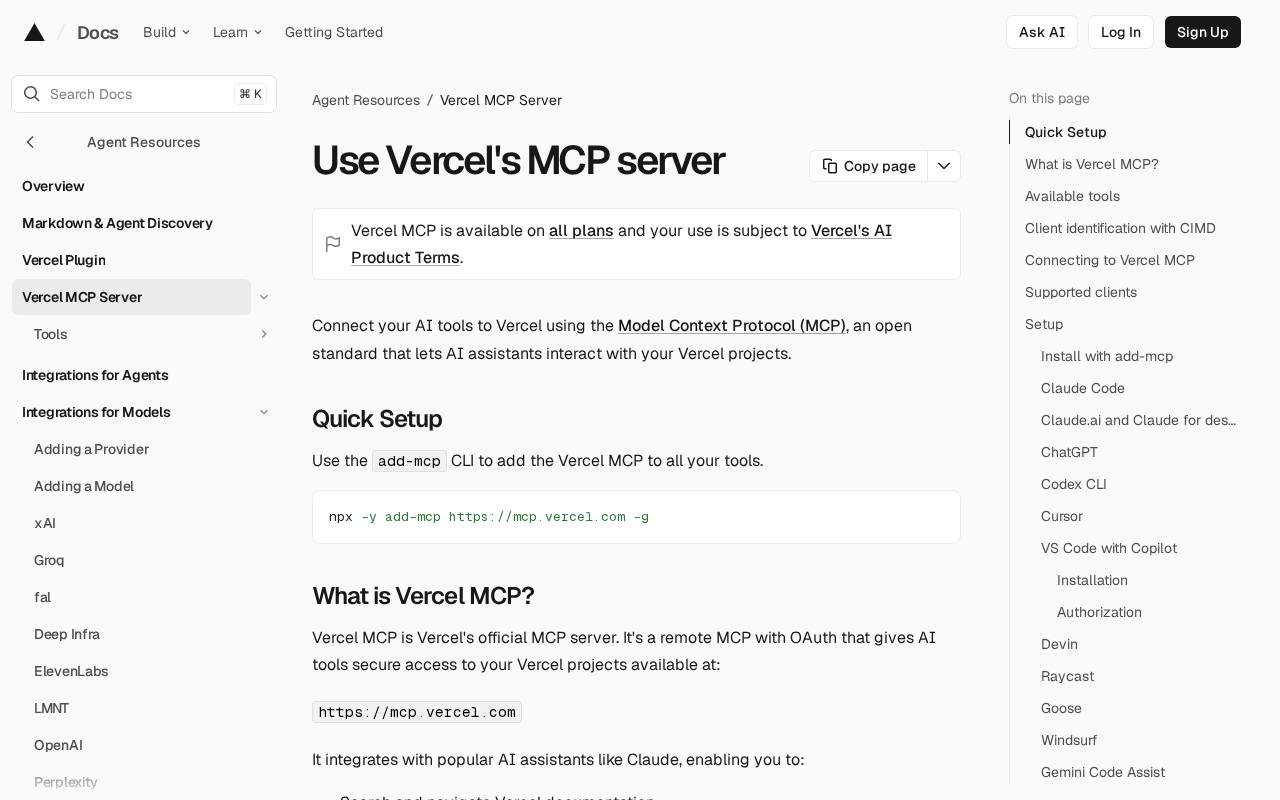
Von den 26 Testberichten, die eine Tool-Zahl nennen, setzen 14 sie bei 40 oder mehr an. Vercel dokumentiert 248 Tools, Grafana 129, Neon ungefiltert 119 und GitHub 93. Jede Tool-Beschreibung kostet bei jeder Anfrage Kontext, und die Anbieter wissen das: GitHub lädt standardmäßig fünf Toolsets, und der Code-Modus von Cloudflare ersetzt etwa 2.500 Tools durch vier.
Lokale Server werden zugunsten gehosteter archiviert
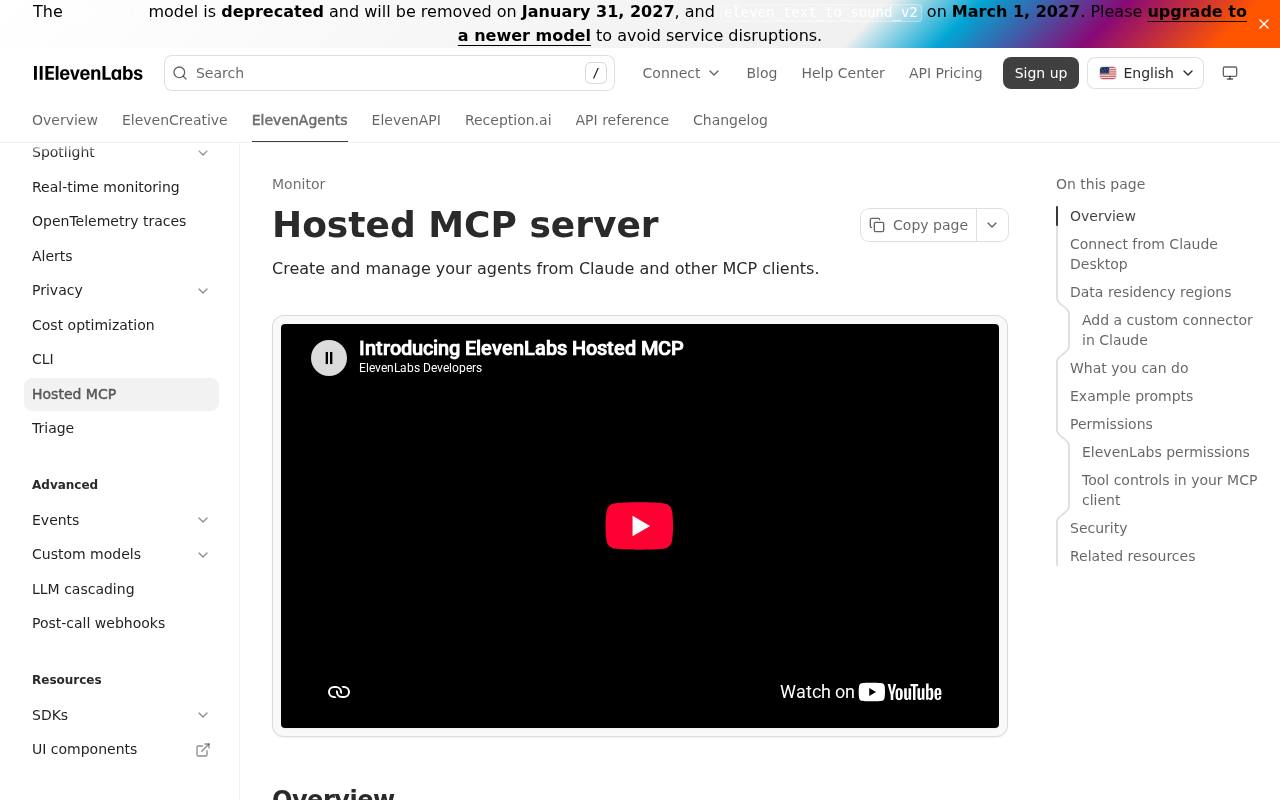
Das MCP-Projekt hat seine Referenzserver für GitHub, Postgres und Slack in ein Archiv verschoben, sodass sieben im Haupt-Repository bleiben; GitHubs eigener Server hat den ersten ersetzt. Anbieter tun dasselbe. ElevenLabs hat seinen lokalen Server im August 2026 zugunsten des gehosteten archiviert, und Browserbase hat sein Repository im Juli 2026 archiviert, während sein gehosteter Server dokumentiert bleibt. Anleitungen, die dir sagen, die alten Pakete zu installieren, sind jetzt veraltet.
Was die Einträge dir nicht sagen können
Ein Registry-Eintrag beweist, dass jemand einen Namespace kontrolliert und ein Formular ausgefüllt hat. Er zeigt nicht, ob der Server funktioniert, wer ihn nutzt, wie viele Tools er registriert, was er erfasst oder ob sein gehosteter Endpoint antwortet. Installationszahlen hat er nicht. Die Registry erfasst Authentifizierung überhaupt nicht, weshalb die Ergebnisse zu Authentifizierung, Telemetrie und Nur-Lesen-Modi oben nur von den 78 Servern stammen, die wir anhand ihrer Dokumentation, ihres Quellcodes und ihrer Sicherheitshinweise getestet haben. Keine dieser Zahlen stammt aus dem Betrieb der Server.
Für die Wahl eines Servers sind die Einträge ein Ausgangspunkt, und in den Testberichten stehen die Abwägungen. Unser Leitfaden zu MCP-Servern, die sich zu installieren lohnen, behandelt die, mit denen wir anfangen würden.