
Análises Frameworks de agentes e automação
O estado dos servidores MCP, 4º trimestre de 2026: em sua maioria hospedados, em sua maioria avulsos
Por Sheela ·
O registro do MCP virou um diretório de endpoints hospedados de publicadores que listam um único servidor, e a maioria de suas entradas mudou nos últimos 90 dias. Nossas 78 análises apontam uma segunda conclusão que o registro não consegue mostrar: os riscos estão nos padrões de configuração, com telemetria ligada, acesso de escrita aberto e dezenas de ferramentas carregadas no contexto do modelo.
Esta é a primeira edição de um estudo trimestral. Ele será atualizado neste endereço a cada trimestre, com o mesmo método, para que os números possam ser comparados ao longo do tempo.
O que contamos
As entradas foram coletadas do registro oficial do MCP (pela sua API pública) em 22 de outubro de 2026. Mantivemos a versão ativa mais recente de cada servidor que tem descrição e um endereço https, e descartamos entradas que duplicam uma das nossas análises. Sobraram 7.367 servidores. Todos os números abaixo vêm de scripts/study-mcp.js, que lê essas entradas e os nossos arquivos de análise e imprime os números; a edição do próximo trimestre roda o mesmo script.
Uma limitação molda tudo o que vem a seguir. O registro devolve os servidores em ordem de namespace, e o nosso coletor parou depois de 20.000 registros, nos namespaces que começam com com.hem. Esta edição, portanto, cobre todos os namespaces de ac. a com.hem e nenhum depois disso, incluindo io.github.*, que os desenvolvedores usam quando se verificam por uma conta do GitHub em vez de um domínio. Trate as proporções como descrição dessa fatia. A edição do 1º trimestre de 2027 vai cobrir o registro inteiro, e a diferença será informada.
Em sua maioria hospedados, em sua maioria de publicadores avulsos
Dos 7.367 servidores, 6.875 (93,3%) listam um endpoint hospedado e 492 (6,7%) são pacotes que você mesmo roda. Só 2.865 (38,9%) têm link para um repositório de código, então para a maioria das entradas não há código para ler. A proporção de hospedados pode estar superestimada. Os namespaces verificados pelo GitHub que ficaram de fora são onde desenvolvedores individuais publicam, e é mais provável que um desenvolvedor distribua um pacote do que mantenha um servidor no ar; a contagem completa no próximo trimestre vai resolver isso.
A publicação é muito pulverizada. A fatia tem 5.855 publicadores, e 5.568 deles (95,1%) listam exatamente um servidor; essas entradas avulsas somam 75,6% de todas as entradas. Os dez maiores publicadores respondem por 763 servidores, ou 10,4%. Não são as empresas que você talvez esperasse. A Smithery, um serviço de hospedagem, lista 211 servidores cujas entradas no registro foram atualizadas pela última vez entre setembro de 2025 e janeiro de 2026. Os 125 servidores de pagamento e faturamento país por país da Wishpool foram todos atualizados pela última vez nos mesmos três dias de julho de 2026. A A2AWire lista 119 servidores para pagamentos e mensagens entre agentes, e a getvda lista 95 com nomes genéricos como "Auth Token MCP Service".
O registro anda rápido. 3.049 entradas (41,4%) foram atualizadas em outubro, até o dia 22, e 3.643 (49,5%) nos 30 dias anteriores à coleta. 5.743 (78,0%) mudaram em até 90 dias, e só 248 (3,4%) estão sem alteração há mais de um ano; as mais antigas são de setembro de 2025, quando o registro foi aberto. A data de atualização mede atividade no registro, não manutenção. Publicar uma nova versão a renova, e uma republicação em massa renova centenas de entradas de uma vez sem que ninguém tenha corrigido um bug.
Categorias
Classificamos as entradas nas nossas dez categorias de MCP com regras de palavras-chave aplicadas ao nome e à descrição de cada servidor. Quase metade não corresponde a nenhuma regra, o que diz tanto sobre a forma vaga como os servidores se descrevem quanto sobre as nossas regras.
| Categoria | Servidores | Proporção | Hospedados |
|---|---|---|---|
| Sem correspondência | 3.463 | 47,0% | 94,2% |
| Busca e conhecimento | 883 | 12,0% | 95,1% |
| Finanças e comércio | 737 | 10,0% | 95,4% |
| Desenvolvimento | 610 | 8,3% | 86,1% |
| Design e mídia | 548 | 7,4% | 92,2% |
| Produtividade | 365 | 5,0% | 94,2% |
| Comunicação | 271 | 3,7% | 95,6% |
| Nuvem e infraestrutura | 222 | 3,0% | 91,4% |
| Navegador e web | 140 | 1,9% | 87,9% |
| Dados e bancos de dados | 128 | 1,7% | 85,9% |
Finanças e comércio superarem as ferramentas de desenvolvimento é a surpresa. Parte disso são pagamentos entre agentes: 355 entradas (4,8%) mencionam x402, USDC, cripto, blockchain, carteira ou stablecoins. As categorias em que os pacotes locais resistem, ferramentas de desenvolvimento e bancos de dados, são aquelas em que o servidor precisa dos seus arquivos ou da sua rede.
O que mostram os 78 servidores analisados
Nossas análises não são uma amostra aleatória. Escolhemos servidores muito usados ou que fazem algo distinto, então elas pendem para fornecedores estabelecidos: 57 são feitos por fornecedores (73,1%), 14 vêm da comunidade e 7 são os servidores de referência ainda mantidos no repositório do próprio projeto MCP. Eles também são locais com mais frequência do que a fatia do registro: 41 oferecem transporte local e hospedado, 23 são só hospedados e 14 rodam só na sua máquina.
| Autenticação | Servidores analisados |
|---|---|
| Oferece OAuth | 40 (51,3%) |
| Nenhuma necessária para uso básico | 25 (32,1%) |
| Só chave de API, token ou credenciais | 13 (16,7%) |
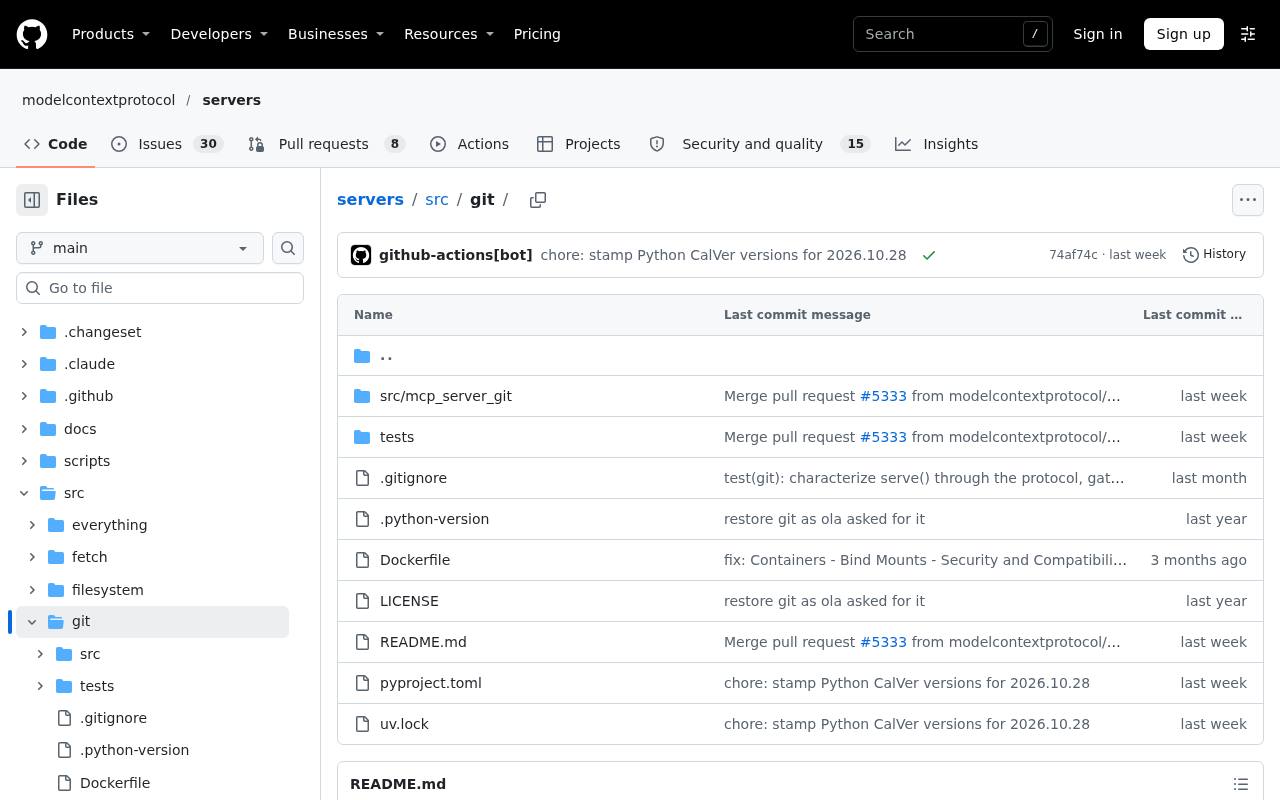
O OAuth virou a norma para servidores hospedados. Todos os 23 servidores só hospedados o oferecem, e 38 dos 57 servidores de fornecedores também. Todos os 25 que não precisam de autenticação podem rodar na sua própria máquina, e entre eles estão os sete servidores de referência, como o Filesystem e o Git.
Os alertas de segurança se concentram nos modos HTTP locais e nas proteções
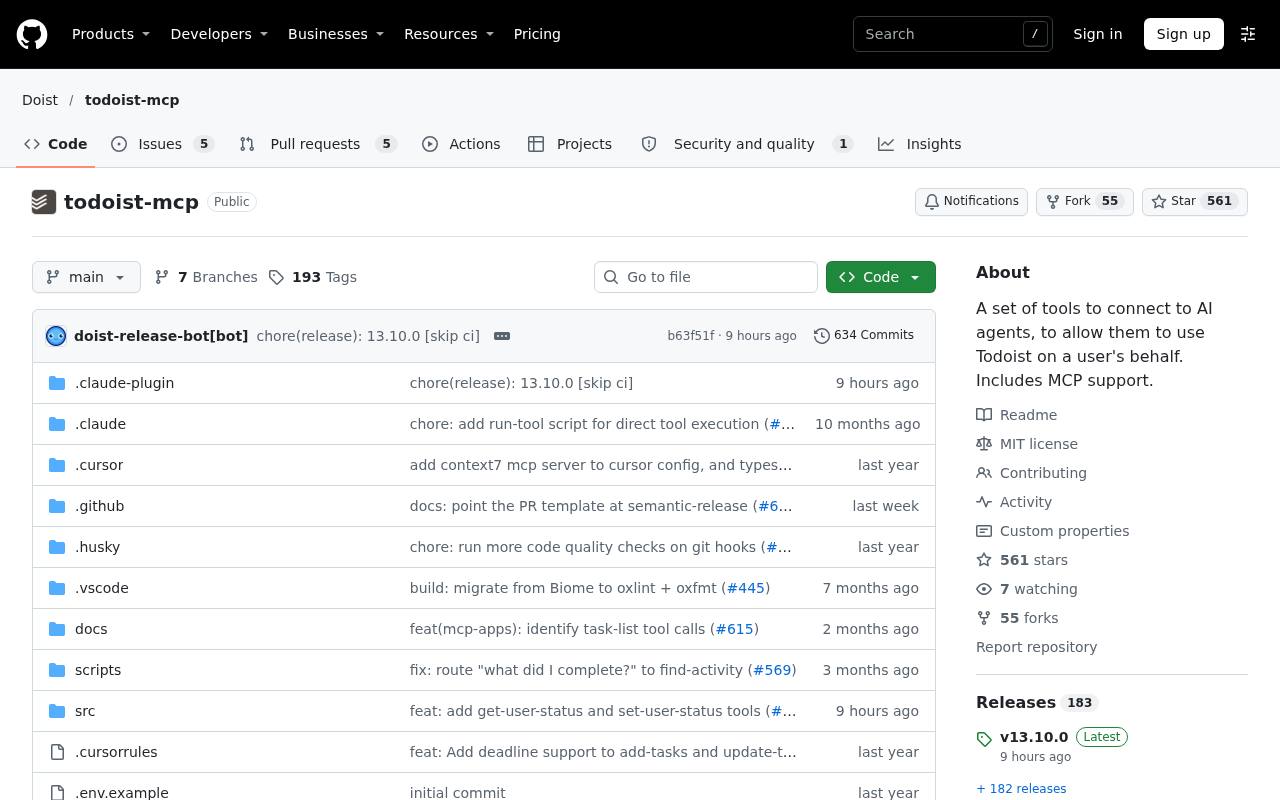
Onze análises citam alertas de segurança publicados. Os piores não estão em servidores hospedados. O Todoist teve uma falha crítica de DNS rebinding no seu servidor HTTP local opcional, de modo que um site malicioso podia escrever e excluir tarefas por meio dele. O n8n-mcp lista 15 alertas desde maio de 2026, um crítico, a maioria no seu modo HTTP multi-inquilino, e o Serena teve três em 2026 que terminavam, cada um, em execução de código. Dois quebraram a própria chave de segurança: o modo somente leitura do DBHub podia ser contornado no MySQL e no MariaDB, e o repositório awslabs por trás dos servidores mais antigos da AWS publicou um contorno crítico do modo somente leitura no seu servidor Postgres em setembro de 2026.
A telemetria muitas vezes fica ligada até você desligá-la
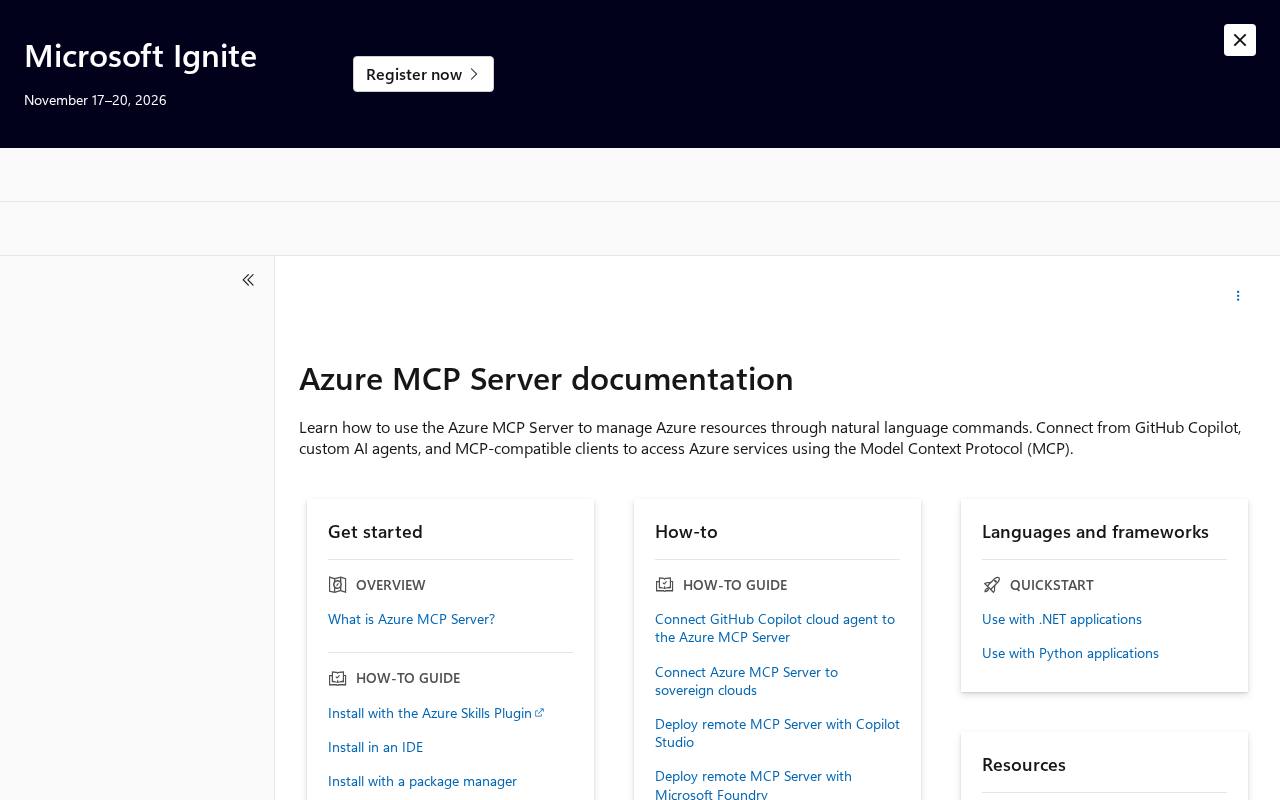
Dez análises encontraram telemetria ou relatório de uso ativados por padrão, incluindo Azure, MongoDB, Chrome DevTools e Grafana. Dois vão além de contagens de uso. As builds publicadas do Shopify enviam eventos de uso que podem incluir as entradas das ferramentas, e o n8n-mcp coleta estruturas de workflow sanitizadas para treinar modelos de geração de workflows. O README do Blender MCP diz que a telemetria é opcional, mas um registro de uso anônimo é enviado por padrão.
Modos somente leitura existem, com condições
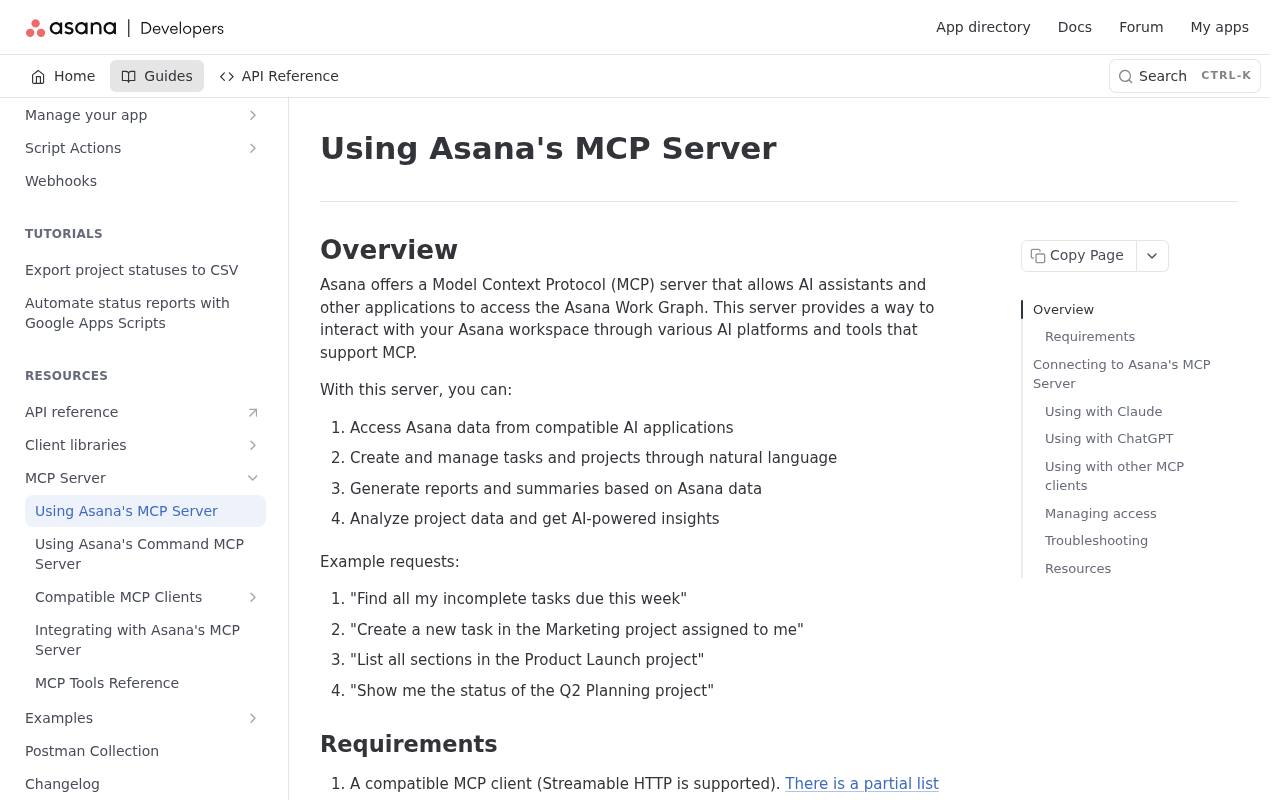
Catorze análises documentam uma chave de somente leitura, e cinco dizem que o servidor não tem nenhuma: Asana, Cloudflare, Heroku, PayPal e Redis, cujo README aponta para um usuário de banco somente leitura em vez disso. As chaves que existem muitas vezes vêm com condições. O modo somente leitura da AWS só funciona pelo seu proxy SigV4, não por OAuth. A flag do monday.com é documentada só para o servidor local e não pode ser combinada com as suas ferramentas dinâmicas. O Linear e o Supabase fazem isso direito, com um endpoint dedicado somente leitura e um usuário Postgres somente leitura, respectivamente.
A contagem de ferramentas continua crescendo
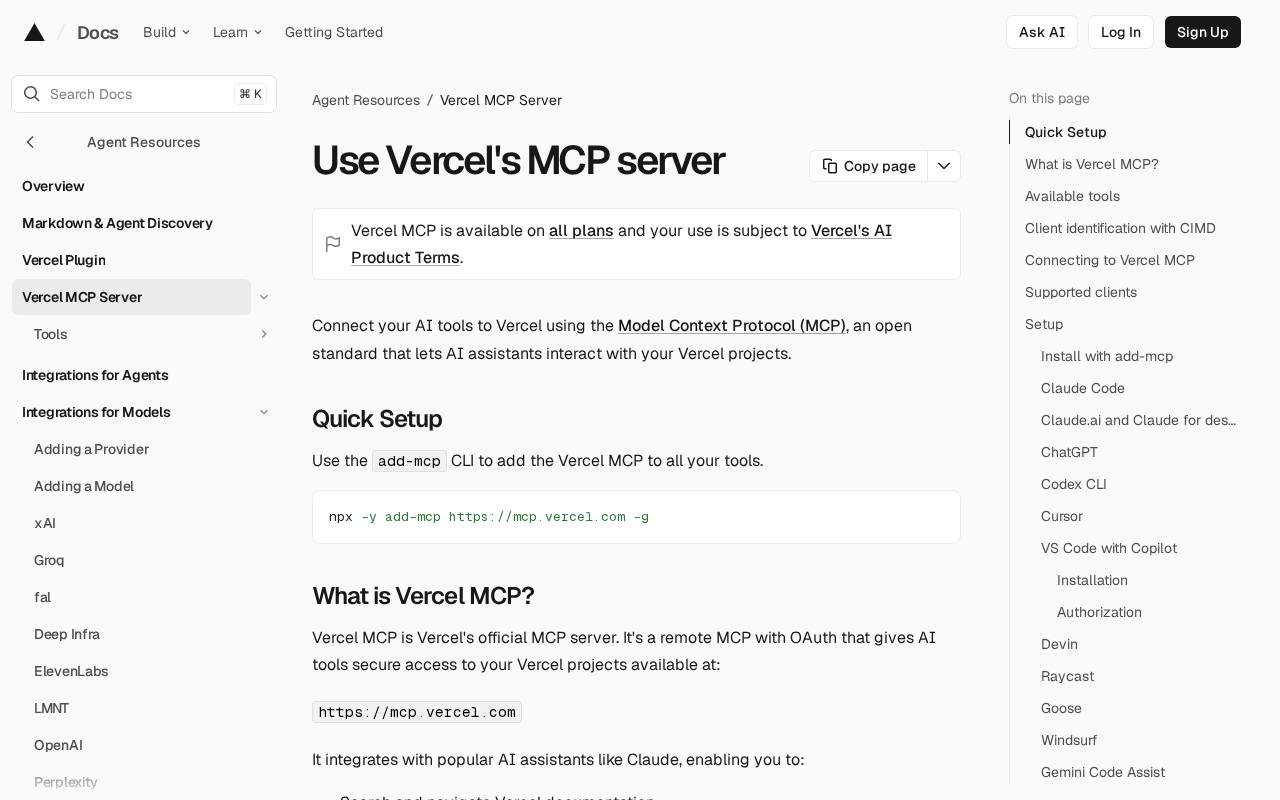
Das 26 análises que informam a contagem de ferramentas, 14 a colocam em 40 ou mais. O Vercel documenta 248 ferramentas, o Grafana 129, o Neon 119 sem filtro e o GitHub 93. Cada descrição de ferramenta custa contexto em cada requisição, e os fornecedores sabem disso: o GitHub carrega cinco conjuntos de ferramentas por padrão, e o code mode da Cloudflare substitui cerca de 2.500 ferramentas por quatro.
Servidores locais estão sendo arquivados em favor dos hospedados
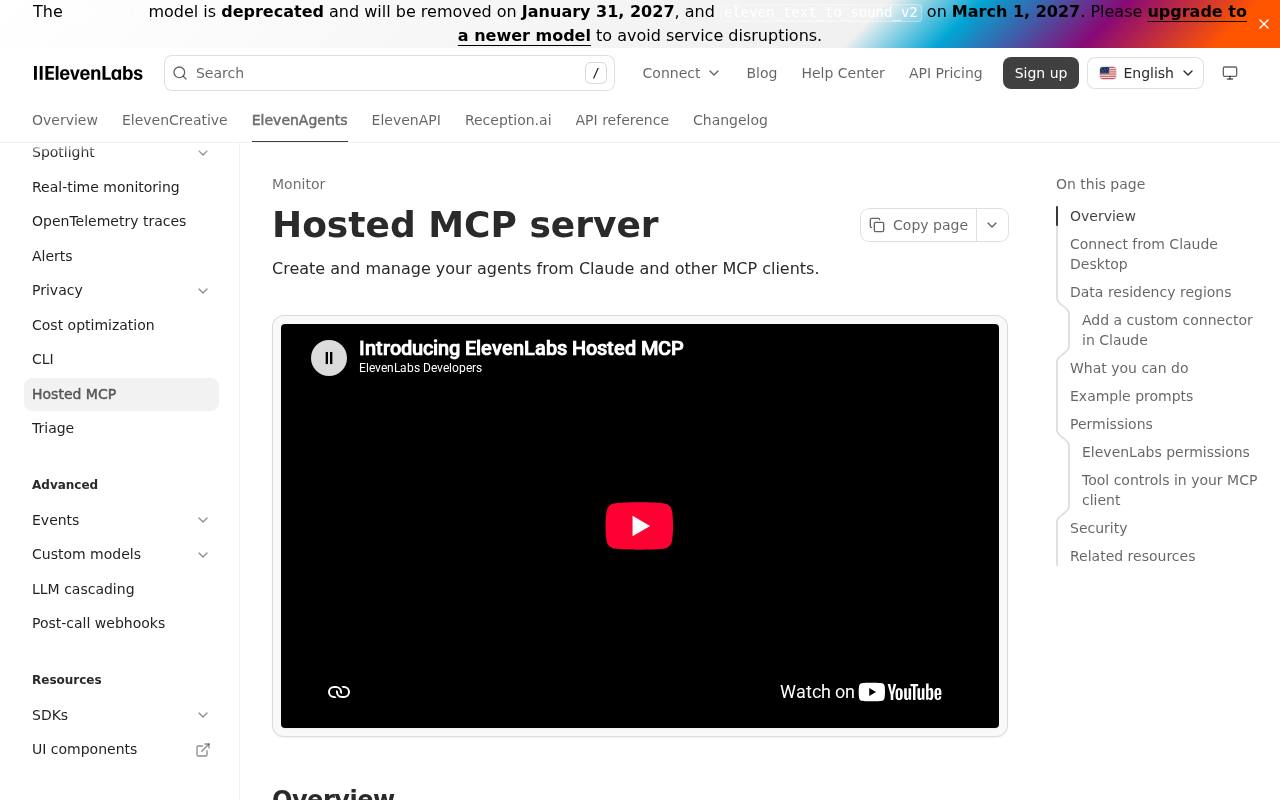
O projeto MCP moveu seus servidores de referência do GitHub, do Postgres e do Slack para um arquivo, deixando sete no repositório principal; o servidor do próprio GitHub substituiu o primeiro. Os fornecedores estão fazendo o mesmo. O ElevenLabs arquivou seu servidor local em agosto de 2026 em favor do hospedado, e o Browserbase arquivou seu repositório em julho de 2026, enquanto seu servidor hospedado continua documentado. Guias que mandam instalar os pacotes antigos agora estão desatualizados.
O que as entradas não conseguem dizer
Uma entrada no registro prova que alguém controla um namespace e preencheu um formulário. Ela não mostra se o servidor funciona, quem o usa, quantas ferramentas ele registra, o que coleta ou se o seu endpoint hospedado responde. Não há contagem de instalações. O registro nem sequer registra a autenticação, e é por isso que as conclusões acima sobre autenticação, telemetria e somente leitura vêm só dos 78 servidores que analisamos a partir da documentação, do código-fonte e dos alertas. Nenhum desses números vem de rodar os servidores.
Para escolher um servidor, as entradas são um ponto de partida, e as análises são onde estão as concessões. Nosso guia de servidores MCP que valem a instalação traz os servidores com que começaríamos.